Cos’è il Quishing: 5 controlli per evitare la truffa del QR Code sullo schermo
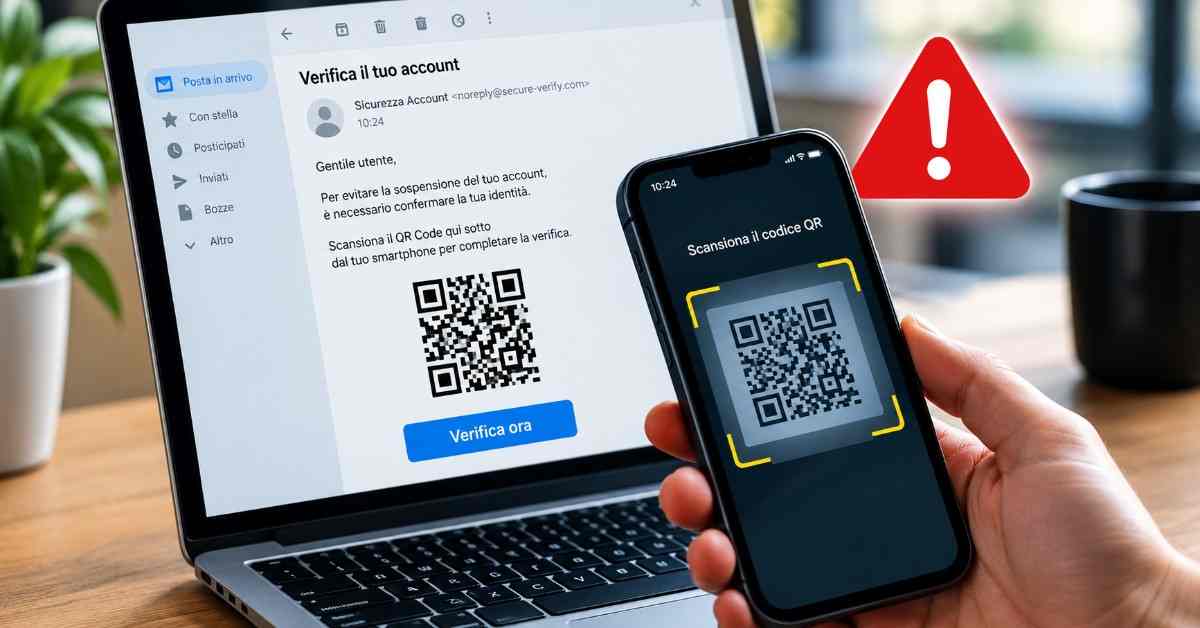
I QR Code sono diventati uno strumento abituale per aprire siti web, consultare documenti e accedere rapidamente a servizi online. Ma proprio questa comodità viene sfruttata dai cybercriminali per diffondere una forma di phishing chiamata quishing. La tecnica consiste nel nascondere collegamenti fraudolenti all’interno di codici QR, spesso inseriti in email, immagini e documenti PDF.
Il rischio riguarda anche chi utilizza un computer per lavorare o gestire la propria posta elettronica. Un QR Code visualizzato sul monitor può invitare a utilizzare lo smartphone per completare una verifica, accedere a un account o risolvere un presunto problema di sicurezza. Se il collegamento conduce a una pagina contraffatta, le credenziali inserite possono finire nelle mani dei truffatori.
Per riconoscere questi tentativi non servono competenze informatiche avanzate. Bastano cinque controlli prima di scansionare un codice o inserire informazioni personali.
Cos’è il quishing e come funziona la truffa
Il termine quishing nasce dall’unione delle parole QR Code e phishing. Si tratta di una tecnica di ingegneria sociale nella quale i criminali utilizzano codici QR per indirizzare le vittime verso siti web creati per sottrarre informazioni personali, credenziali di accesso e dati finanziari.
A differenza del phishing tradizionale, che generalmente utilizza collegamenti testuali, il quishing nasconde l’indirizzo web all’interno di un’immagine. Questo può rendere più difficile individuare immediatamente la destinazione del collegamento e, in alcuni casi, permette ai messaggi fraudolenti di aggirare i controlli automatici che analizzano i link presenti nelle email.
Una delle situazioni più comuni si verifica quando arriva un messaggio che sembra provenire da Microsoft, Google, una banca o un servizio di consegna. L’utente viene invitato a scansionare un QR Code per verificare la propria identità, aggiornare le credenziali o risolvere un problema.
Dopo la scansione, lo smartphone apre una pagina che riproduce l’aspetto di un servizio conosciuto. Se la vittima inserisce username, password o dati della carta, queste informazioni possono essere raccolte dai criminali.
5 controlli per riconoscere un QR Code pericoloso
Non tutti i codici QR rappresentano una minaccia. Il problema è la destinazione verso cui conducono e il contesto nel quale vengono presentati. Prima di utilizzare un codice visualizzato sul computer, è opportuno effettuare questi cinque controlli.
1. Controlla chi ha inviato il QR Code
Il primo controllo riguarda la provenienza del messaggio. Un codice QR ricevuto inaspettatamente tramite email, allegato PDF o messaggio privato merita particolare attenzione.
I truffatori possono fingere di rappresentare aziende conosciute e utilizzare comunicazioni apparentemente professionali per convincere il destinatario a scansionare il codice.
Presta attenzione soprattutto ai messaggi che segnalano:
- Un problema con il tuo account.
- Un pagamento non riuscito.
- Una sessione scaduta.
- La necessità di aggiornare le credenziali.
- Una verifica di sicurezza da completare immediatamente.
Se non aspettavi quella comunicazione, non scansionare il codice. Contatta direttamente il servizio interessato utilizzando il sito ufficiale o un numero di telefono già conosciuto.
2. Verifica l’indirizzo web prima di aprirlo
Questo è uno dei controlli più importanti. Quando uno smartphone riconosce un QR Code, generalmente mostra un’anteprima del collegamento prima di aprirlo.
Controlla attentamente il dominio e verifica che corrisponda a quello ufficiale del servizio.
Per esempio, un indirizzo che imita quello di una banca o di Microsoft potrebbe contenere lettere sostituite, parole aggiuntive o estensioni differenti.
Non considerare sufficiente la presenza di HTTPS o del simbolo del lucchetto: anche un sito fraudolento può utilizzare una connessione crittografata.
Se il dominio appare insolito, abbreviato o non corrisponde al servizio dichiarato, interrompi la procedura.
3. Diffida delle richieste di accesso tramite smartphone
Una tecnica utilizzata nel quishing consiste nel mostrare un QR Code sul monitor del computer e chiedere all’utente di scansionarlo con il telefono.
La richiesta può sembrare credibile, soprattutto quando viene presentata come una procedura per configurare l’autenticazione a due fattori o confermare un accesso.
Non tutte le richieste di questo tipo sono fraudolente: alcuni servizi utilizzano effettivamente QR Code per configurare applicazioni di autenticazione o collegare dispositivi.
La differenza è nella provenienza della procedura. Se non hai avviato personalmente la configurazione dalle impostazioni ufficiali del servizio, non seguire le istruzioni ricevute tramite un’email sospetta.
4. Controlla i QR Code presenti nei PDF e nelle immagini
Un codice pericoloso non deve necessariamente essere stampato su un manifesto o applicato sopra un QR Code originale.
Può essere inserito direttamente in un documento PDF, in un’immagine allegata a un’email o in una presentazione. Il contenuto grafico può apparire del tutto normale e accompagnato da istruzioni che invitano a scansionarlo.
Prima di utilizzare un codice presente in un documento:
- Verifica l’identità del mittente.
- Controlla se aspettavi quel documento.
- Diffida delle richieste di pagamento o verifica urgente.
- Evita di utilizzare codici QR contenuti in allegati inattesi.
Se il documento proviene da una fonte sconosciuta, non considerare attendibile il codice soltanto perché il file sembra professionale.
5. Non inserire password o dati bancari su pagine sospette
Anche quando un QR Code sembra legittimo, la pagina aperta merita un controllo indipendente.
Se dopo la scansione viene richiesto di accedere alla posta elettronica, confermare una password, inserire i dati della carta o scaricare un’applicazione, fermati e verifica la richiesta attraverso il sito ufficiale.
Un codice QR non garantisce che la pagina di destinazione sia sicura.
Evita inoltre di scaricare applicazioni attraverso collegamenti ricevuti in email o documenti. Per installare un programma utilizza il sito ufficiale dello sviluppatore oppure lo store autorizzato del dispositivo.
Cosa fare se hai già scansionato un QR Code sospetto
Scansionare un codice QR non significa automaticamente che il dispositivo sia stato infettato o che i dati siano già stati rubati. Il rischio dipende soprattutto dalla destinazione aperta e dalle operazioni effettuate successivamente.
Se hai soltanto aperto una pagina sospetta, chiudila senza inserire informazioni, autorizzare operazioni o scaricare file. Aggiorna il browser e il sistema operativo e verifica che non siano stati scaricati programmi sconosciuti.
Se invece hai inserito una password, accedi al servizio attraverso il suo sito ufficiale e cambiala immediatamente. Se utilizzi la stessa password su altri account, modifica anche quelle credenziali. Attiva l’autenticazione a più fattori e controlla le sessioni di accesso attive.
Nel caso in cui tu abbia comunicato dati bancari o autorizzato un pagamento, contatta immediatamente la banca utilizzando i suoi canali ufficiali.
Se hai scaricato o installato un’applicazione sospetta, esegui un controllo di sicurezza del dispositivo e valuta l’assistenza tecnica, soprattutto se hai concesso autorizzazioni insolite.
Il quishing è un rischio anche per chi utilizza il PC
I codici QR non sono pericolosi per natura, ma possono diventare uno strumento efficace per nascondere collegamenti fraudolenti. Il loro utilizzo nelle email e nei documenti rende necessario prestare attenzione anche quando si lavora davanti a un computer.
La regola più semplice è non scansionare automaticamente ogni codice visualizzato sullo schermo. Verificare il mittente, controllare il dominio e non inserire credenziali su pagine raggiunte attraverso comunicazioni inattese sono precauzioni che possono evitare molte truffe.
La comodità dei QR Code non deve sostituire una verifica: prima di utilizzare un collegamento, è sempre importante sapere dove conduce.

L'Argomento Quotidiano Redazione
L’Argomento, online all’indirizzo www.largomento.com, è una testata editoriale digitale dedicata all’informazione quotidiana in Italia e nel mondo. Il nostro obiettivo è raccontare ciò che accade con un linguaggio chiaro, diretto e comprensibile, offrendo ai lettori notizie, approfondimenti e contenuti di attualità senza inutili complicazioni. Seguiamo ogni giorno gli argomenti che fanno parte della vita quotidiana e dell’interesse del pubblico: notizie, attualità, economia, salute, tecnologia, sport, cinema, spettacolo, gossip, viaggi e lifestyle.
Partecipa alla discussione
0 commenti